

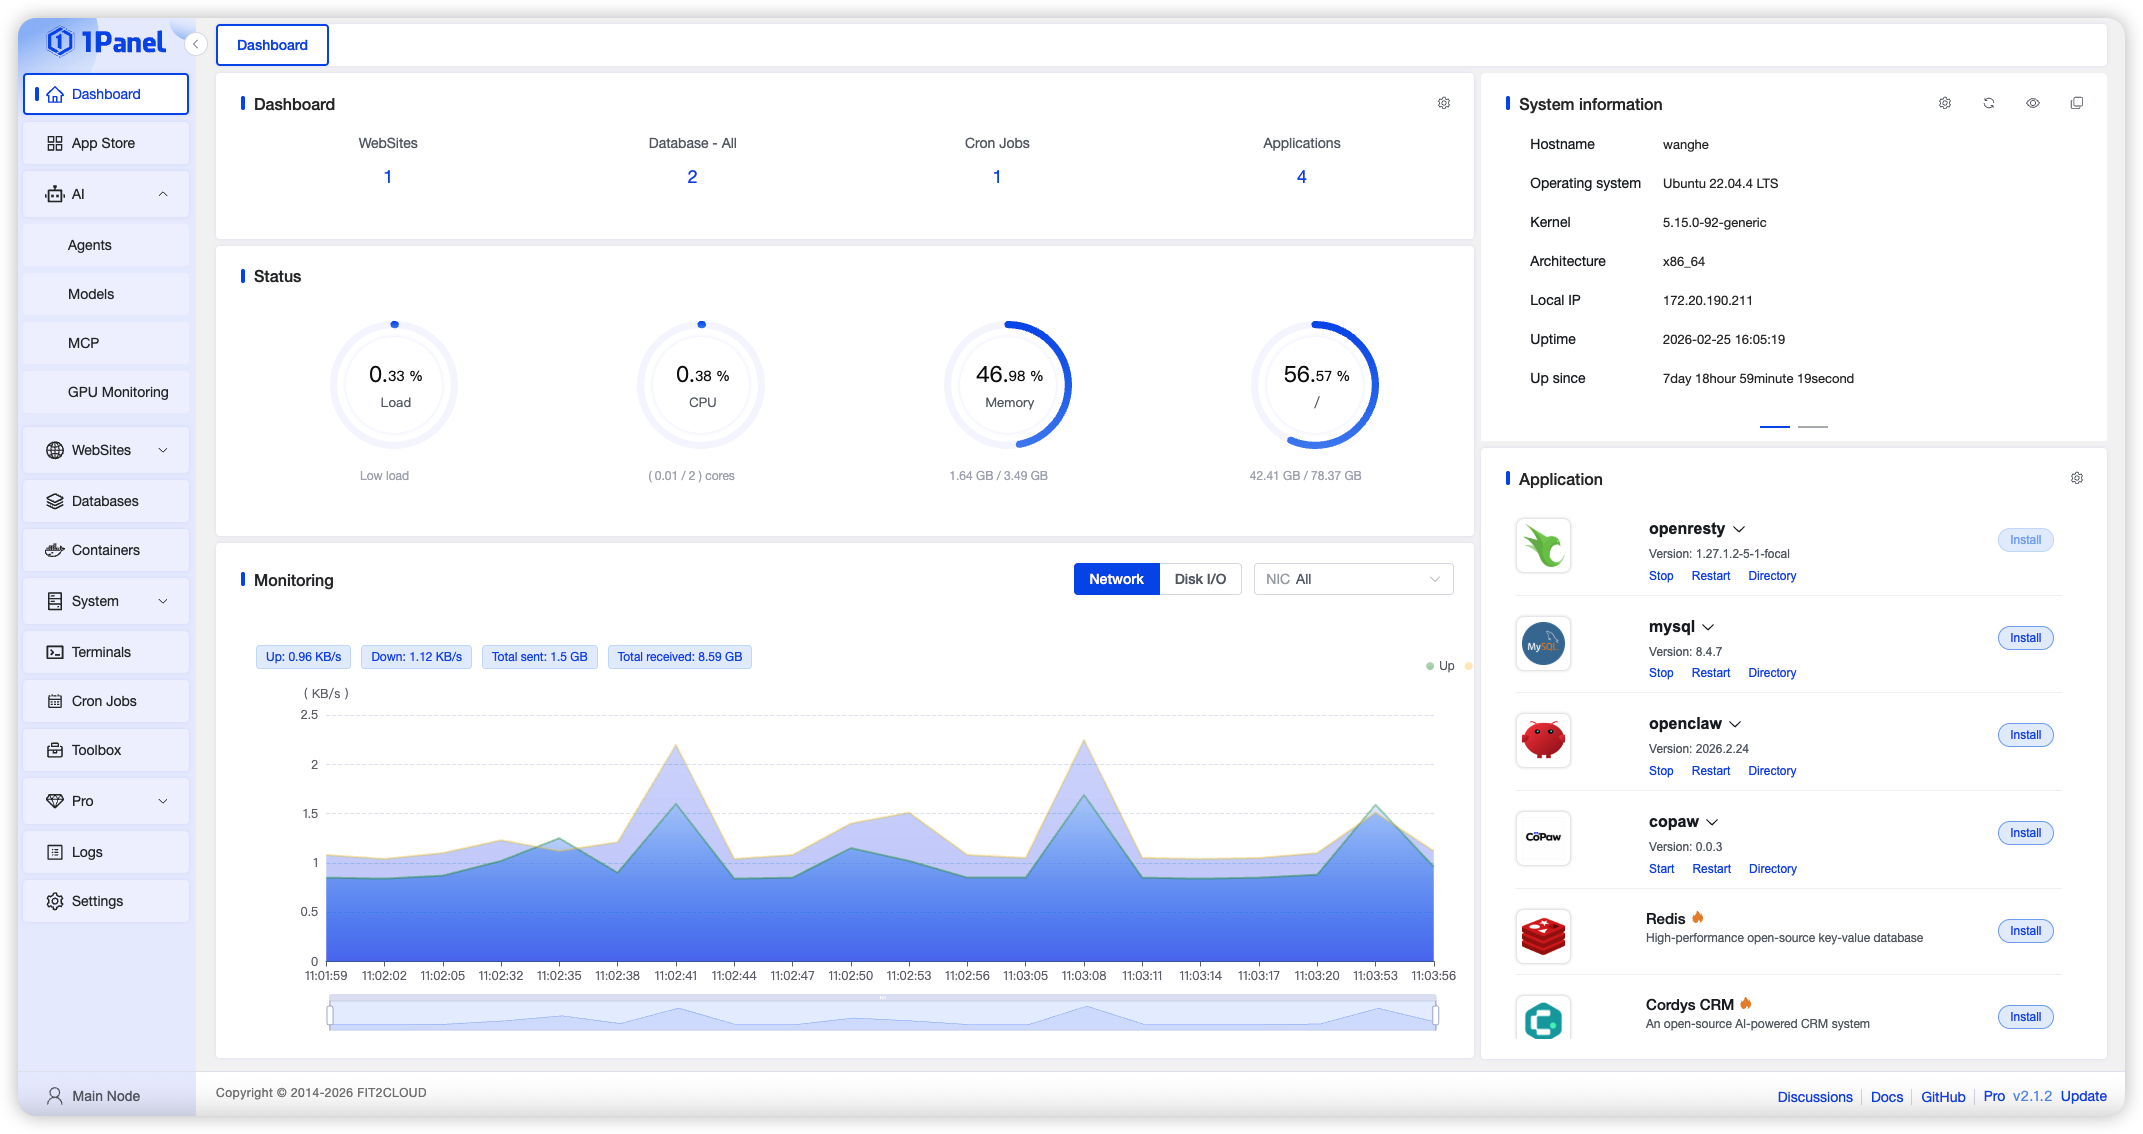
1Panel 是一套开源的 Linux 服务器管理面板,37000+ star,GPL-3.0,后端用 Go 写。它要解决的问题很直白:把登录服务器后要敲的那些命令——看监控、传文件、建数据库、装应用、开网站——收进一个网页里点。仓库当前在 dev-v2 分支,README 已经把版本推到 v2,除了传统运维功能,还挂了一层 AI 管理(AI 网关、Skills Hub、agent 与模型的集中管理)。
是什么
README 列的功能范围:主机监控、文件管理、数据库管理、容器管理;网站部署,深度集成 WordPress、Halo,支持一键绑定域名和配 SSL 证书;内置应用商店,README 的对比表里写「165+ apps」,一键安装和升级;一键备份与恢复,可对接多种云存储;安全侧提供 WAF/防火墙、日志审计,并强调应用「基于容器技术部署,减少漏洞暴露面」。
边界同样清楚。README 挂了一张和 cPanel、宝塔、Webmin 的对比表,另列了 OSS / Pro / Ent 三档功能表:多节点管理、网站防篡改、网站可用性监控、自定义 logo 与主题、AI 网关这些被划到 Pro 或 Ent,开源 OSS 版只给基础项。README 说 OSS 永久免费,Pro/Ent 是面向团队和生产环境的付费增强,具体哪些模块在开源版里是阉割状态,README 没逐条写。
技术栈与部署
README 本身没写语言版本,只给安装脚本。从仓库目录看,v2 拆成 core、agent、frontend、scripts 四块,能判断是 Go 后端 + 前端工程。README 给的「一键安装」就是远程执行一个脚本,中英两版地址不同,装完用浏览器访问带安全入口的地址,再用 SSH 查凭据:
# 摘自 README 的一键安装(中文文档里是 resource.fit2cloud.com 那版)
bash -c "$(curl -sSL https://resource.1panel.pro/v2/quick_start.sh)"

# 安装后浏览器打开:http://<服务器IP>:<端口>/<安全入口>
# 忘了账号密码,SSH 执行:
1pctl user-info
需要预装哪些东西、Go/Node 版本要求、Docker 是否必须先装好,README 没写,得自己看脚本或实测。能确定的是:应用以容器方式跑,面板提供 Docker/容器管理。
值得抄的三点
- 单二进制 + 一条脚本的安装形态。面板对外只有一个 quick_start.sh 和一个 1pctl 命令,不像传统环境那样往系统里散装一堆依赖。真正值得抄的是它把「装第三方软件」标准化成应用商店:每个应用有一份安装模板(参数、端口、容器编排),一键装=按模板把容器拉起来,升级=换模板版本。面板的价值不在监控图表多好看,而在把杂活收敛成可复用的模板。
- 容器化作为默认隔离层。README 反复讲应用基于容器部署以减少漏洞暴露面,落到实现就是:宿主机保持干净,业务封在容器里,面板负责起停和端口映射,卸载一个应用就是拆掉它的容器和卷,不留残余。做同类运维面板时,「先上容器再上功能」这个顺序能省掉大量依赖冲突。
- v2 的 core / agent 目录拆分。主控和被纳管节点分开,core 下发指令、agent 在目标机器上执行,这是把单机面板扩成多机的常规骨架(多节点管理本身在 Pro 档)。要写能管一批服务器的面板,这套 agent 通信结构比从零设计强。
别踩的坑
- quick_start.sh 是 curl 下来直接 bash 执行的黑盒:装了什么、开了哪个端口、有没有顺手装 Docker 都在脚本里,README 不写。上生产前最好先把脚本拉下来读一遍再跑。
- 访问地址是 IP:端口/随机安全入口三段,装完没记牢就得回服务器敲 1pctl user-info 再查;安全入口被挡在 URL 里,别只靠它当唯一防线。
- OSS 与 Pro/Ent 的能力边界只体现在 README 那张功能表里,读代码时按开源版实际有的功能找,别按宣传口径找;哪几块是闭源增量,README 没写,得自己试。
许可证
GPL-3.0,传染性是这份许可证的核心:自己内部部署、改来用不受限;但只要你把基于 1Panel 的修改版对外分发(做成产品发给客户也算分发),衍生作品整体源码同样要以 GPL-3.0 公开。想闭源二次分发,这条路 GPL 走不通,只能另买授权。









- 最新
- 最热
只看作者