

SoftEther 是一套老牌开源 VPN 套件,适合没有公网固定 IP 也想安全回到内网的场景。本文从源码编译装好服务端,再依次走完虚拟 HUB、用户创建、本地桥接和客户端接入的完整流程。
SoftEther 是什么
由日本筑波大学 Daiyuu Nobori 开发,2014 年 1 月 4 日起以 GNU GPL 协议发布。支持 SSL-VPN、L2TP/IPsec、OpenVPN、SSTP、L2TPv3、EtherIP 等多种协议,加密基于 AES256 与 RSA4096,实测吞吐可达 1Gbps。国内可从 fishinfo.cn 下载程序包。


编译安装服务端
安装编译工具链,解压程序包后进入目录执行安装脚本:
[root@softether_vpn ~]# yum -y install make gcc gcc-devel gcc-c++

#将下载好的程序包上传到该目录下
[root@softether_vpn ~]# cd /opt/soft/
[root@softether_vpn soft]# tar -xf softether-vpnserver-v4.38-9760-rtm-2021.08.17-linux-x64-64bit.tar.gz -C /usr/local/

[root@softether_vpn soft]# cd /usr/local/vpnserver/
[root@softether_vpn vpnserver]# ./.install.sh


启动服务:
[root@softether_vpn vpnserver]# ./vpnserver start


创建虚拟 HUB
HUB 是 SoftEther 里的虚拟局域网概念:客户端连上同一个 HUB,相当于接入同一个二层网络。通过管理工具创建 HUB 并设置安全参数:


Windows 远程管理工具
Linux 服务端本身没有图形界面,日常配置基本都在 Windows 端的远程管理工具里完成,连接服务器后可以管理 HUB、用户、证书和虚拟网卡:


用户创建与本地桥接
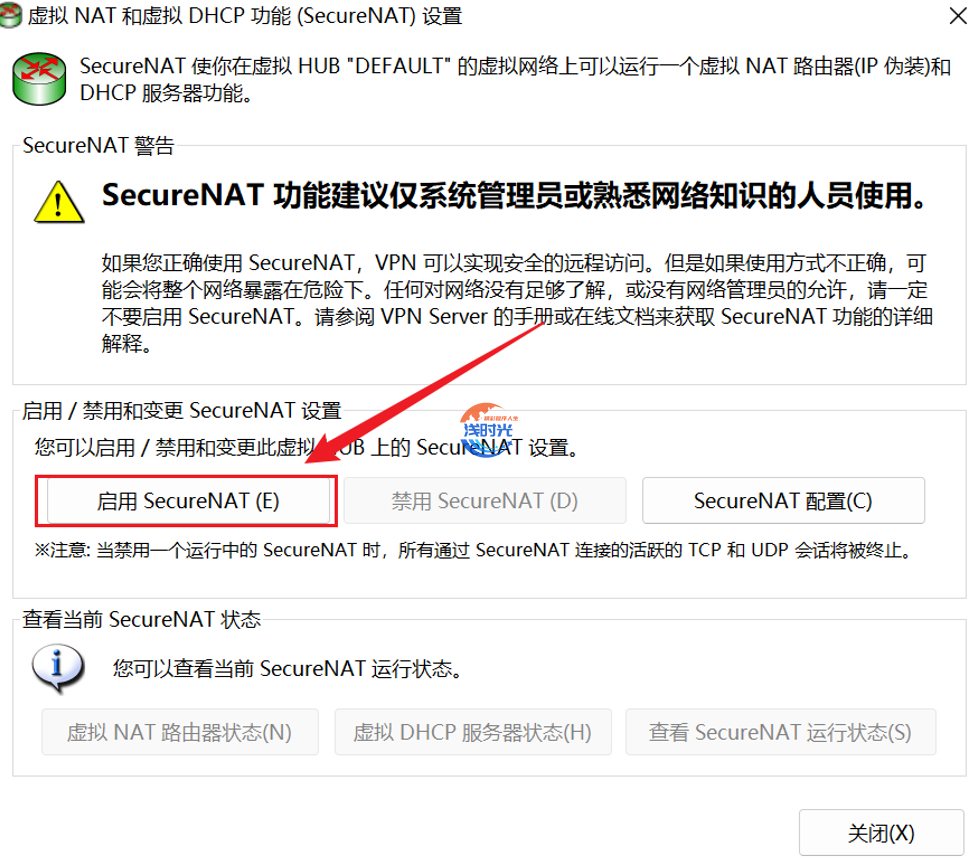
为每个接入者创建系统用户(示例用户 dqz),然后开启虚拟 HUB 与本地网络的桥接,配合 NAT 和内置 DHCP 服务器,客户端拨入后会自动获得内网网段的虚拟网卡地址:


客户端接入验证
客户端软件中新建 SSL-VPN 连接,拨入成功后系统会出现一块 fake 虚拟网卡。直接对内网机器发起 SSH 连接,验证打通:


注意事项
- SSL-VPN 默认复用 443 端口,与已有 HTTPS 服务冲突时改用其他监听端口或启用端口复用功能。
- 本地桥接会把整个内网二层暴露给所有通过认证的用户,务必配合用户权限和防火墙白名单收敛。
- 源码编译依赖 make 与 gcc 工具链,精简系统上先补齐再解压安装。
- 防火墙与云安全组要放行对应协议端口,只放行 TCP 而漏掉 UDP 会导致速度异常。
© 版权声明
文章版权归作者所有,未经允许请勿转载。
THE END














暂无评论内容